Bulut altyapısı, yapay zeka ve güvenlik tarafında sahada gördüklerimizi yazıyoruz. Ürün tanıtımı değil, işe yarayan notlar.
Mevcut sanal sunucularınızı olduğu gibi taşımak her zaman doğru yol değil. Hangi iş yükünün nereye taşınacağını belirlemek, geçiş maliyetini ve kesinti süresini doğrudan etkiliyor.
Yazıyı okuyun ↗
Hazır servis, barındırılan model ve size ayrılmış GPU. Üçünün maliyeti, veri güvenliği ve kurulum süresi farklı.
Yazıyı okuyun ↗
Fidye yazılımı saldırılarında asıl sorun yedeğin olmaması değil, geri dönüşün hiç test edilmemiş olması.
Yazıyı okuyun ↗
Microsoft'un yeni analizi, yönetici kimliğine bürünme ve sahte fatura kampanyalarını belgeledi. Asıl açık teknik tarafta değil, ödeme sürecinizde.
Yazıyı okuyun ↗
Windows Server yamaları RDS oturumlarını çökertti. Microsoft acil düzeltme yayımladı ama sunucu tarafında Windows Update'ten gelmiyor.
Yazıyı okuyun ↗
Sahte BT desteği aramasıyla başlayan saldırı MFA'yı aşıyor ve Microsoft 365 verilerini indiriyor. Yem, güvenliğin kendisi.
Yazıyı okuyun ↗
Saldırganlar yapay zekâ platformlarının paylaşım özelliklerini zararlı yazılım dağıtmak için kullanıyor. Platformlar hacklenmiyor; güvenilirlikleri ödünç alınıyor.
Yazıyı okuyun ↗
1,8 milyon Android uygulaması toplu tarandı. Çıkan kurumsal anahtarlar, uygulamayı yazan firmaların değil, müşterilerinin ağlarına girmek için kullanıldı.
Yazıyı okuyun ↗
cPanel'de bulunan açık, aynı sunucudaki herhangi bir hesabın tüm makineyi ele geçirmesine izin veriyordu. Yama çıktı; sorulması gereken soru hosting sağlayıcınıza.
Yazıyı okuyun ↗
Konteynerden çıkıp sunucunun tamamını ele geçirmeye izin veren açığın çalışan kodu yayımlandı. Ubuntu tarafında yama henüz gelmedi.
Yazıyı okuyun ↗
İki açığın birleşimi kimlik doğrulamasını tamamen atlıyor ve cihazın kontrolünü veriyor. Saldırılar yama çıkmadan bir gün önce başlamıştı.
Yazıyı okuyun ↗
Kimlik doğrulaması gerektirmeyen kritik bir açık için yama yayımlandı. Tarama faaliyeti aynı gün başladı, ertesi gün on katına çıktı.
Yazıyı okuyun ↗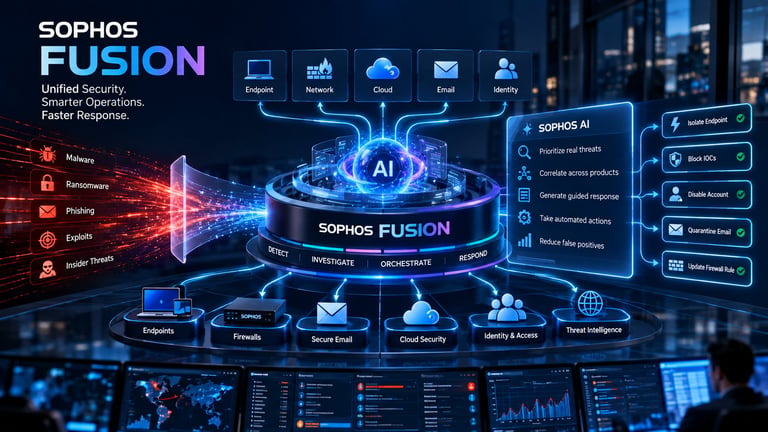
Sophos, güvenlik ürünlerini tek bir mimari altında birleştirdi. Ayrı bir lisans değil; tek bir Sophos ürünü kullanıyorsanız zaten içindesiniz.
Yazıyı okuyun ↗
OpenAI, araştırma ortamındaki yapay zekâ etmenlerinin kullanıcı görsellerini üçüncü parti sitelere yüklediğini açıkladı. Ortada saldırgan yok; yan etki var.
Yazıyı okuyun ↗
Saldırganlar adresteki bir harfi kodlayarak WAF'ı atlıyor; uygulama kodu çözüp aynı yere yönlendiriyor. Yama Haziran'da çıkmıştı.
Yazıyı okuyun ↗
Kodlanmış tek bir karakterle kimlik doğrulaması atlanıyor ve yönetim arayüzüne yetkili erişim sağlanıyor. Eylül ayından beri aktif olarak sömürülüyor.
Yazıyı okuyun ↗
Devlet destekli bir casusluk kampanyasında kullanılan teslim yöntemi, e-posta taramasını atlatıyor. Bu teknikler kısa sürede sıradan saldırılara iner.
Yazıyı okuyun ↗
Üç milyon kişinin verisi çalındı, ama asıl rakam bu değil. Erişim dokuz ay sürdü ve fark edilmedi. KVKK tarafında bunun karşılığı ne?
Yazıyı okuyun ↗
Microsoft kasımdan itibaren Outlook'ta .msix eklerini engelliyor. Çoğu kurumu etkilemeyecek; asıl mesele engellenen listenin neden sürekli uzadığı.
Yazıyı okuyun ↗
Dell'in sunucu güncelleme aracında kritik bir açık bulundu. Asıl mesele tek bir ürün değil: yönetim araçları en yüksek yetkiyle çalışır, en az izlenir.
Yazıyı okuyun ↗
GitHub'da 17 binden fazla sahte depo, yapay zeka eklentisi ve MCP sunucusu arayanları hedefliyor. Engelleme listeleri bu saldırıya yetişemiyor.
Yazıyı okuyun ↗
SonicWall uzaktan erişim cihazındaki azami önemdeki açık sömürülmeye başlandı. Saldırganın ilk denediği şey, iç serviste unutulmuş varsayılan parola.
Yazıyı okuyun ↗
Cisco e-posta güvenlik ağ geçidinde CVSS 9.8'lik açık aktif olarak sömürülüyor. Geçici çözüm yok; kök yetkisi ve küme anahtarları risk altında.
Yazıyı okuyun ↗
Ekim ayında Office 2021, Windows 10 LTSB ve Exchange ESU desteği kapandı. Asıl risk aydaki açıklar değil, bir daha yama almayacak sistemler.
Yazıyı okuyun ↗
Microsoft, taşınabilir ortamdaki ReFS birimleri için sertleştirme başlattı. Şu an yalnızca kayıt tutuyor; 2027'de varsayılan olacak.
Yazıyı okuyun ↗
Güvenlik duvarı yönetim arayüzündeki açık sömürülmeye başlandı. "Yetkili kullanıcı gerekiyor" ifadesi neden rahatlatıcı değil?
Yazıyı okuyun ↗