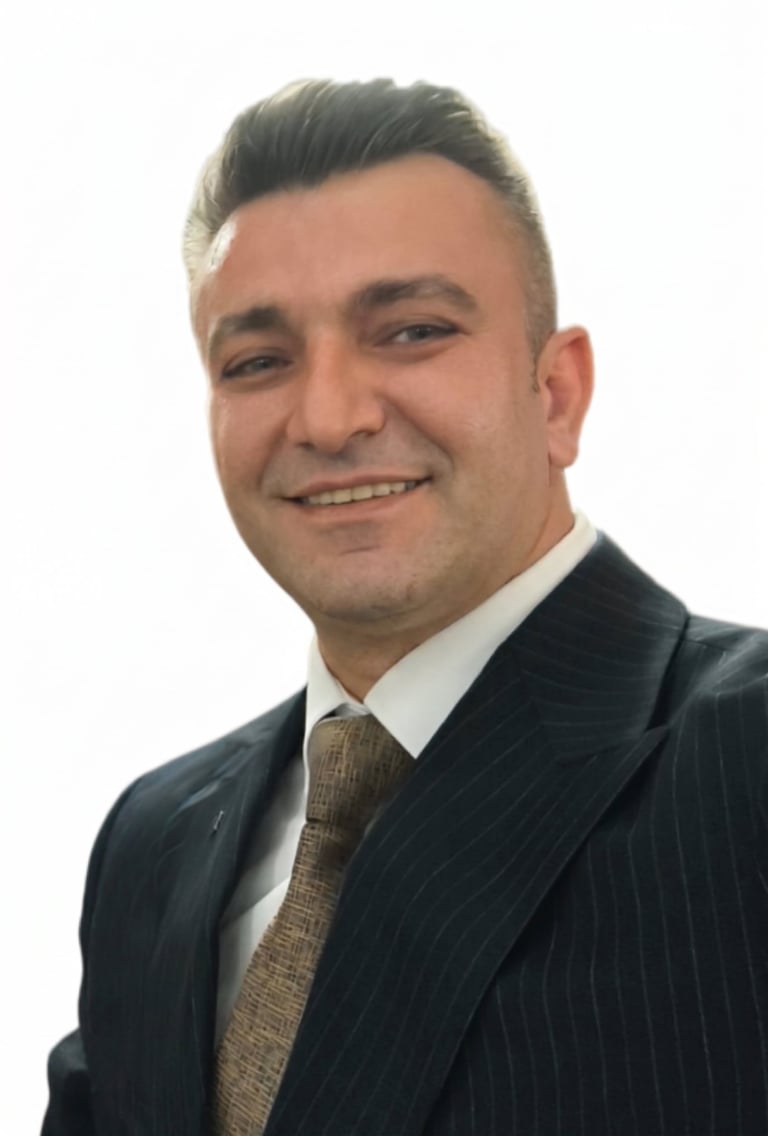
Uzman profili
Jandarma Muhabere Asubayı · Network ve Güvenlik Uzmanı
Hakkında
Jandarma Muhabere Asubayı Samet Çakmak, 2011'den bu yana T.C. Jandarma Genel Komutanlığı bünyesinde ağ ve güvenlik uzmanı olarak görev yapmaktadır.
Büyük ölçekli MPLS, TTVPN ve E1 bağlantılardan oluşan geniş alan ağlarının (WAN) yönetimi ve işletilmesinde 8 yılı aşkın, veri merkezi ağ altyapılarının tasarımında ve işletilmesinde 2 yılı aşkın uzmanlığa sahiptir.
Kurumsal altyapılarda ağ güvenliği ve siber güvenlik odaklı analiz, mimari tasarım ve bakım çalışmalarını yürütmekte; halen Ağrı İl Jandarma Komutanlığı'nda ağ ve güvenlik uzmanı olarak görevine devam etmektedir.
Kariyer
Ağ ve iletişim eğitimiyle başlayan, kurumsal ölçekte ağ yönetimi ve güvenlik uzmanlığına uzanan çizelge.
Önlisans eğitimi
Ağ teknolojileri ve iletişim sistemleri üzerine teknik temel.
T.C. Jandarma Genel Komutanlığı · 2011'den beri
Geniş alan ağlarının (WAN) kurulumu, işletimi ve sürdürülebilirliği; MPLS, TTVPN ve E1 bağlantıların yönetimi.
Ağrı İl Jandarma Komutanlığı · 2025'ten beri
Kurumsal ağ altyapıları ve iletişim ağlarında uzmanlık, analiz ve tasarım.
Makaleler
Ağ güvenliği, güvenlik operasyonları ve yama yönetimi üzerine yazdığı yazılar. Her makale, konunun ne olduğu kadar kurumda hangi adımın atılması gerektiğini de anlatır.
SOC
Sürekli izleme, hızlı tespit ve tanımlı müdahale. SOC'un hangi işleri yaptığı, insan–süreç–teknoloji dengesi ve olgunluğun nasıl ölçüldüğü.
Güvenlik operasyonları
SecOps ile SOC arasındaki fark, tespitten müdahaleye uzanan çalışma akışı ve kurulumda hangi sıranın izlenmesi gerektiği.
Otomasyon
Tekrar eden güvenlik adımlarını otomasyona devretmek: SIEM'den farkı, otomasyonun devraldığı işler ve nereden başlanacağı.
Tespit
Önleme neden tek başına yetmiyor, XDR–MDR–SIEM arasındaki fark ne ve müdahale kabiliyeti nasıl kurulur?
İstihbarat
Dört istihbarat seviyesi, kaynakların güvenilirliği, istihbarat döngüsü ve kurumun bu akışı nereden başlatması gerektiği.
Kimlik avı
Saldırının en sık kullanılan yöntemi: türleri, ayırt edici işaretler ve kurumda e-posta güvenliğinin nereden kurulacağı.
Temel kavramlar
Saldırı türleri, hedef aldıkları katmanlar ve kurumsal savunmanın hangi başlıklarda kurulması gerektiği.
Yama
CISA'nın aktif istismar listesine eklediği iki PHP açığı, etkilenen kurulumlar ve güncellemenin devreye girdiğini doğrulama adımları.
Güncelleme
Schannel ve TCP/IP tarafındaki kritik düzeltmeler; kademeli dağıtım planı ve geri alma hazırlığı.
Tüm teknik yazılar blogda yayımlanır; her makale yayın ve güncelleme tarihiyle birlikte tutulur.
Tüm makaleler